
Operadoras terão até 90 dias para identificar empresas responsáveis pelas mensagens e impedir envios feitos por códigos não registrados
Operadoras terão até 90 dias para implementar sistema de identificação dos remetentes e impedir a entrega de mensagens corporativas com códigos não registrados. Medida busca dificultar fraudes que usam nomes de bancos e empresas para enganar consumidores.
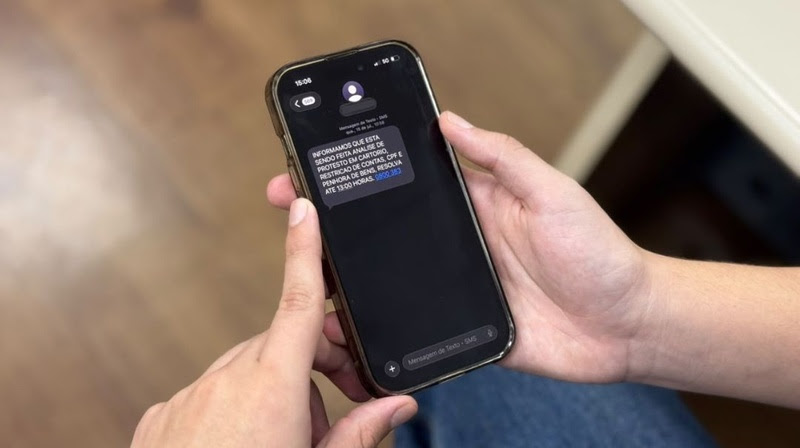
Mensagens de texto utilizadas por criminosos para se passar por bancos, lojas e outras instituições poderão encontrar uma nova barreira antes de chegar aos celulares dos consumidores. A Agência Nacional de Telecomunicações (Anatel) determinou que as operadoras bloqueiem SMS enviados por empresas que utilizem códigos de identificação sem registro em um cadastro centralizado. As novas exigências foram publicadas no Diário Oficial da União (DOU) nesta quarta-feira (4).
A determinação tem como principal objetivo aumentar a rastreabilidade das mensagens e dificultar golpes digitais. As empresas de telefonia terão até 90 dias para implementar as medidas, entre elas a criação de um diretório público que permita consultar quais pessoas jurídicas são responsáveis pelos envios.
As regras abrangem o chamado SMS A2P (Application-to-Person), modalidade utilizada por empresas para encaminhar mensagens automáticas aos clientes. É o caso de códigos de autenticação, confirmações de compras, comunicados de instituições financeiras e alertas sobre movimentações bancárias.
Nesse formato, o remetente aparece na tela do celular por meio de uma sequência curta de números, como 29222, em vez de um telefone convencional. A identificação permite que empresas mantenham canais automatizados de comunicação com os consumidores.
Com as novas determinações, cada código curto deverá ser vinculado exclusivamente a uma pessoa jurídica. O compartilhamento entre diferentes empresas será permitido apenas em situações excepcionais, mediante justificativa técnica à Anatel e identificação de todos os responsáveis no cadastro.
Monitoramento e identificação de fraudes
Além do bloqueio de remetentes não cadastrados, as operadoras terão de reforçar os mecanismos de segurança utilizados no tráfego de mensagens corporativas.
Entre as exigências está a implantação de sistemas automatizados capazes de identificar movimentações suspeitas, volumes anormais de envios, campanhas potencialmente fraudulentas e tentativas de falsificação da identidade do remetente.
As prestadoras também deverão estabelecer políticas internas de segurança e criar canais para compartilhar informações sobre possíveis fraudes e incidentes envolvendo o envio de SMS.
As obrigações não atingem somente as operadoras. Empresas responsáveis pela origem, integração e distribuição das mensagens também terão de verificar a identidade dos clientes que contratam os serviços, manter registros que permitam rastrear os envios e colaborar com as autoridades em eventuais investigações.
Quando as regras começam a valer?
O cronograma estabelecido pela Anatel prevê prazos diferentes para a adequação dos serviços. Em até 60 dias, as operadoras deverão garantir a exclusividade dos códigos curtos, implementar políticas de segurança e adotar mecanismos automatizados de monitoramento. Esse prazo poderá ser prorrogado mediante justificativa à agência.
Já o prazo de até 90 dias prevê a implementação do diretório centralizado, a identificação das empresas responsáveis pelos envios e o bloqueio de mensagens originadas de códigos não cadastrados. A exigência de bloqueio também poderá ter prorrogação de até 30 dias, mediante justificativa.
Mensagens comuns não serão bloqueadas
As novas regras não representam uma proibição geral do envio de SMS e não afetam diretamente as mensagens convencionais trocadas entre usuários de celulares.
A mudança é direcionada às mensagens automatizadas encaminhadas por empresas, principalmente aquelas que utilizam códigos curtos para identificar seus serviços.
A expectativa da Anatel é que a identificação dos responsáveis pelos disparos facilite a fiscalização e dificulte a utilização da infraestrutura de telefonia para aplicar golpes. A medida busca reduzir situações em que criminosos utilizam identificações aparentemente legítimas para convencer vítimas a fornecer senhas, informações pessoais e dados bancários.